
Atașamentele din partea unităților medicale lovite subliniau impactul rapid și serios al atacului. În fața acestei amenințări critice, Dan Cîmpean, directorul DNSC, a luat rapid decizia de a recomanda desconectarea de la internet a spitalelor, măsură ce a fost considerată esențială pentru a minimiza daunele. Acest incident a fost catalogat printre cele mai severe atacuri asupra sistemului de sănătate la nivel mondial, iar FBI a evidențiat faptul că domeniul sănătății a devenit o țintă preferată pentru infractorii cibernetici.
Revenirea la metode tradiționale
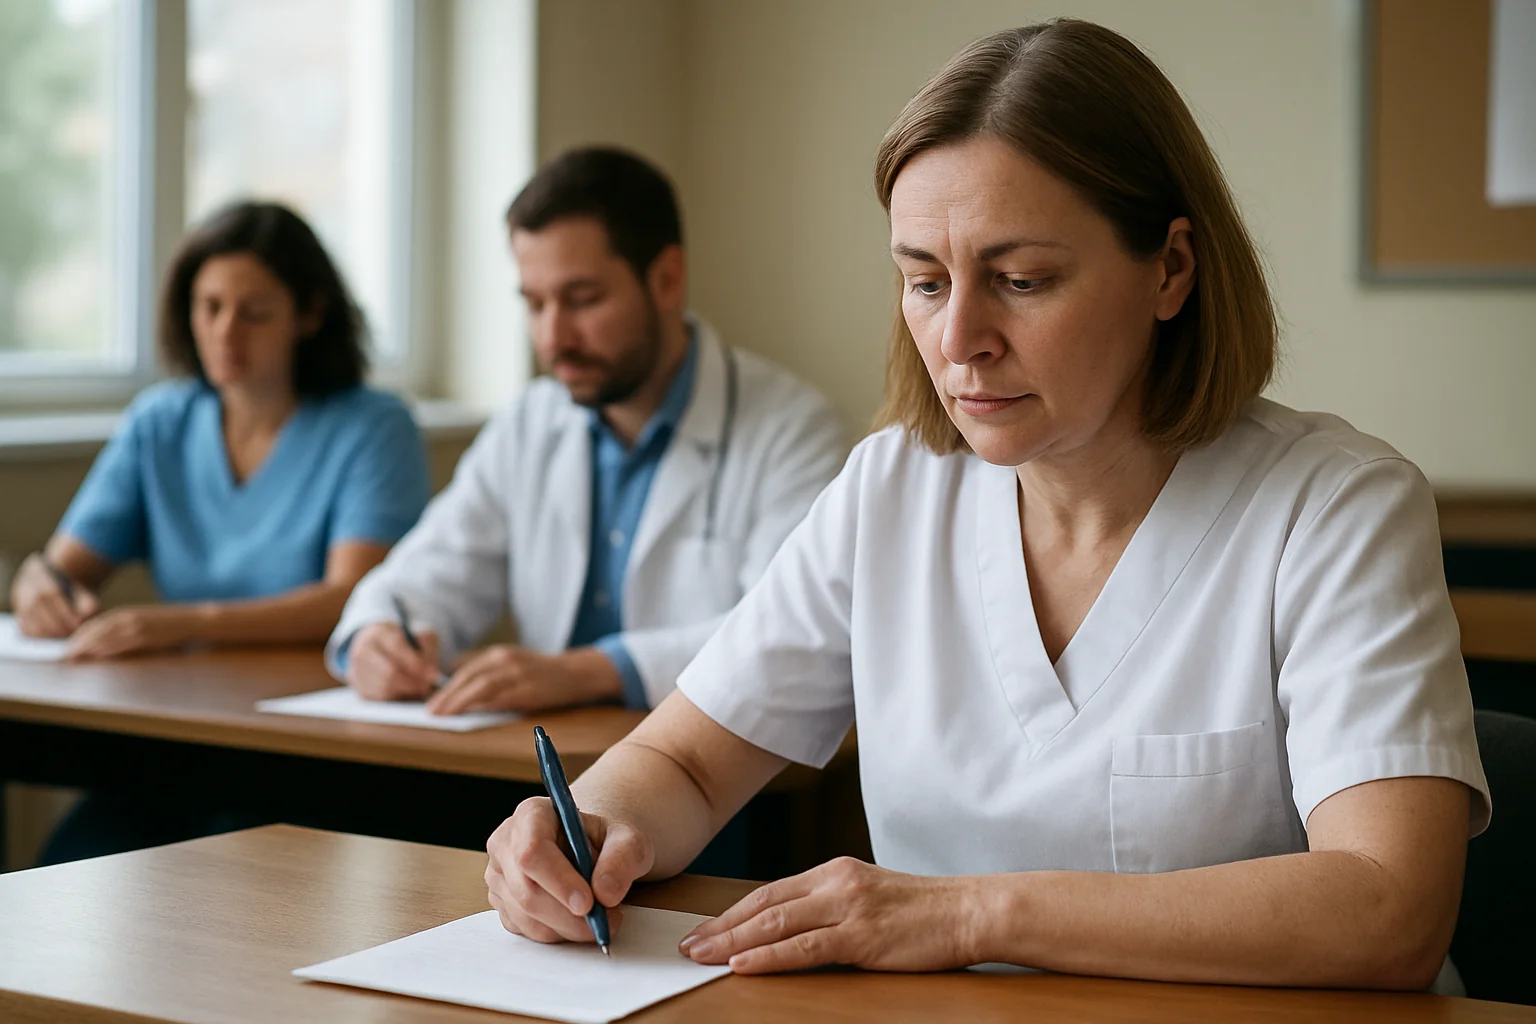
Prin această desconectare, spitalele au obținut timpul necesar pentru a evalua distrugerile provocate de atac. Totuși, această acțiune a însemnat și o revenire la metode mai vechi, personalul medical fiind nevoit să utilizeze documente fizice și instrumente de scris, în timp ce echipele IT încercau să facă față situației critice. În acele zile de criză, spitalele au demonstrat o mobilizare exemplară, iar autoritățile au realizat un studiu de caz demn de apreciat în gestionarea incidentelor în domeniul medical.
Chirurgul Oana Goidescu, aflată la Spitalul Județean de Urgență Buzău în acele momente, a descris situația ca fiind „extrem de incómodă”, subliniind importanța informațiilor medicale pentru îngrijirea pacienților. Compromiterea sistemului Hippocrates, afectat de ransomware-ul BackMyData, a dus la blocarea accesului la dosarele electronice.
Colaborarea în proba de foc
Spitalul de Pediatrie din Pitești a fost prima unitate care a raportat defecțiuni ale sistemului, observând problemele în dimineața de duminică, la puțin timp după declanșarea atacului. În acea noapte, specialiștii au lucrat împreună cu dezvoltatorii sistemului Hippocrates pentru a stabiliza situația și a limita accesul infractorilor cibernetici. Medicii au fost nevoiți să improvizeze, implementând metode temporare pentru a asigura continuitatea asistenței medicale. Vlad Paic, de la Spitalul Carol Davila, a explicat cum s-au adaptat la noua realitate, utilizând instrumente offline pentru a înregistra informațiile pacienților.
În urma investigațiilor, s-a confirmat că 26 de spitale fuseseră afectate de ransomware-ul BackMyData, provocând o criză semnificativă în sistemul medical. Directoratul Național de Securitate Cibernetică a subliniat importanța comunicării rapide, atât cu spitalele, cât și cu publicul, avertizând astfel pacienții să nu se prezinte la urgențe, în afară situațiilor critice.
Decizia de a nu plăti răscumpărarea de 160.000 de euro în bitcoin solicitată de atacatori a fost crucială, demonstrând o abordare coerentă în fața amenințărilor de acest tip. Echipamentele IT din spitale au reușit, în final, să restabilească sistemele din copii de rezervă, majoritatea spitalelor revenind rapid la funcționare normală. Însă, procesul de reintroducere a datelor înregistrate pe hârtie a fost laborios și a dus la pierderi de informații permanente.
Autoritățile nu au oferit detalii suplimentare cu privire la autorii atacului, deși există indicații că grupările de ransomware asociate cu BackMyData au fost implicate în incidente anterioare.
Informațiile factuale principale provind din comunicările autorităților și relatările presei naționale, inclusiv BBC News. Textul a fost redactat editorial pentru contextualizarea subiectului.
De reținut
Pentru locuitorii din orașele mari, cum ar fi Bucureștiul, acest incident subliniază vulnerabilitatea infrastructurii digitale din sectorul sanitar și importanța pregătirii pentru eventuale crize. Provocările întâmpinate în 2024 ne amintesc că, în ciuda digitalizării, soluțiile tradiționale pot fi esențiale în momentele de maximă tensiune. Revizuirea periodică a protocoalelor de securitate cibernetică și investițiile în infrastructură sunt cruciale pentru a preveni astfel de situații în viitor.
Perspectivă locală
Este important ca fiecare spital să conștientizeze necesitatea dezvoltării unor strategii clare pentru gestionarea crizelor digitale. Leziunile apărute în urma acestui incident evidențiază de asemenea necesitatea de a informa populația cu privire la modul de intervenție în cazul unor atacuri cibernetice și de a asigura o comunicare eficientă.